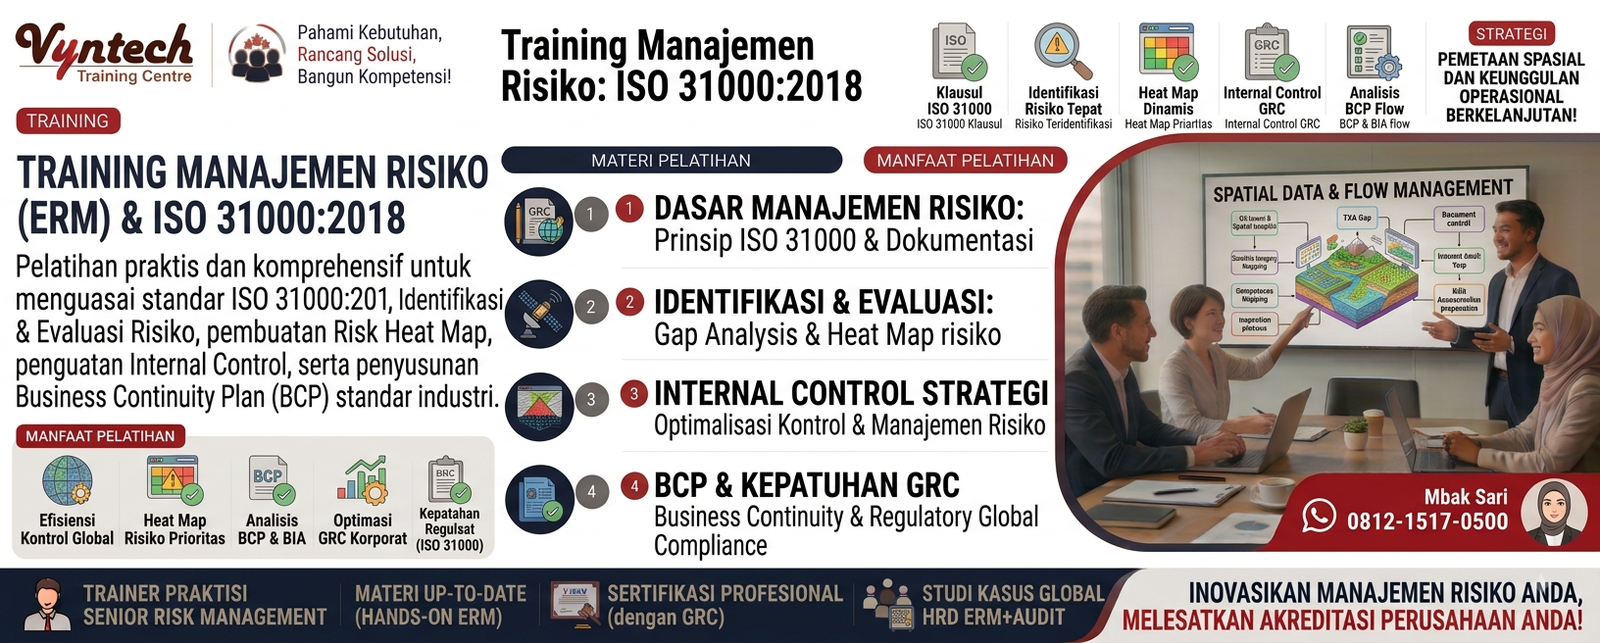


“Akselerasi keandalan operasional, lindungi nilai aset organisasi, dan wujudkan tata kelola perusahaan yang tangguh melalui Training Manajemen Risiko—mulai dari penerapan standar ISO 31000:2018, teknik identifikasi & analisis risiko terstruktur, pemetaan Risk Heat Map, perancangan mitigasi risiko & Internal Control, hingga penyusunan Business Continuity Plan (BCP) untuk menjaga keberlanjutan bisnis.”
Tantangan Nyata dalam Penerapan Manajemen Risiko Organisasi
Di tengah dinamika ketidakpastian pasar, regulasi yang makin ketat, serta disrupsi teknologi, ketidakmampuan mengantisipasi risiko berpotensi menimbulkan kerugian finansial yang signifikan, kerusakan reputasi, hingga penghentian operasional bisnis. Banyak korporasi dan instansi masih menghadapi hambatan krusial dalam mengelola risiko, seperti:
-
Manajemen Risiko Sekadar Formalitas Kepatuhan (Compliance-Driven Only): Penerapan manajemen risiko hanya dianggap sebagai pemenuhan dokumen administratif (box-ticking exercise) tanpa diintegrasikan ke dalam proses pengambilan keputusan strategis dan operasional harian.
-
Subjektivitas Identifikasi & Penilaian Risiko (Vague Risk Assessment): Ketidakjelasan dalam menentukan kriteria dampak (impact) dan kemungkinan (likelihood), sehingga menghasilkan daftar risiko yang tidak akurat dan terfokus pada hal-hal yang salah.
-
Respon & Mitigasi Risiko yang Tidak Efektif (Weak Risk Mitigation): Rencana penanganan risiko (Risk Treatment) yang disusun terlalu umum tanpa penanggung jawab (Risk Owner) yang jelas, Indikator Risiko Utama (KRI), atau sistem monitoring yang terukur.
-
Minimnya Kesiapsiagaan Menghadapi Krisis (Inadequate BCP & Disaster Recovery): Ketiadaan skema keberlanjutan bisnis yang teruji saat terjadi gangguan besar (krisis operasional, bencana, atau kegagalan sistem utama), sehingga mengganggu layanan pelanggan dan stabilitas korporasi.
Bagaimana Mengelola Risiko Secara Efektif & Terintegrasi?
Membangun sistem Enterprise Risk Management (ERM) yang tangguh membutuhkan pendekatan terstruktur yang selaras dengan tujuan strategis korporasi. Langkah-langkah utamanya meliputi:
-
Penerapan Kerangka Kerja ISO 31000:2018: Mengintegrasikan prinsip, kerangka kerja (framework), dan proses manajemen risiko ke dalam seluruh tingkatan kepemimpinan dan budaya organisasi.
-
Analisis & Pemetaan Risiko Berbasis Data (Risk Heat Map): Melakukan identifikasi risiko secara komprehensif, mengukur tingkat risiko inherent (inherent risk), serta memetakan matriks tingkat risiko untuk menentukan prioritas penanganan.
-
Penguatan Internal Control & Tiga Lini Pertahanan (Three Lines Model): Menyelaraskan peran pemilik risiko (1st Line), fungsi manajemen risiko & kepatuhan (2nd Line), serta audit internal (3rd Line) untuk memastikan pengendalian internal berjalan optimal.
-
Penyusunan Business Continuity Plan (BCP): Mengidentifikasi aktivitas kritis melalui Business Impact Analysis (BIA) dan merancang prosedur pemulihan (Recovery Strategy) agar bisnis dapat bertahan dalam situasi krisis.
Pelatihan Terapan Manajemen Risiko bersama Vyntech
Untuk membantu para manajer risiko, auditor internal, manajer operasional, dan pimpinan unit kerja dalam menguasai metodologi tata kelola risiko, evaluasi dampak, serta strategi keberlanjutan bisnis, Vyntech menghadirkan program pelatihan terapan: Training Manajemen Risiko.
Melalui pelatihan ini, peserta tidak hanya mempelajari konsep dan regulasi manajemen risiko secara normatif. Materi dirancang sangat praktis berbasis latihan langsung (hands-on workshop, Risk Register Development, Risk Heat Map Profiling, Key Risk Indicator (KRI) Design, BIA Simulation, & Risk Response Plan Drafting) tempat peserta dapat langsung menyusun dokumen manajemen risiko yang siap diterapkan di perusahaan mereka.
Tujuan Pelatihan
Setelah mengikuti program pelatihan ini, peserta diharapkan mampu:
-
Memahami dan menerapkan prinsip serta kerangka kerja ISO 31000:2018 secara efektif.
-
Memfasilitasi proses Identifikasi, Analisis, dan Evaluasi Risiko di unit kerja masing-masing.
-
Memetakan profil risiko korporasi menggunakan Risk Heat Map & Risk Register.
-
Merancang Key Risk Indicators (KRI) dan sistem pemantauan batas toleransi risiko (Risk Appetite & Tolerance).
-
Menyusun Rencana Mitigasi Risiko (Risk Treatment Plan) yang terukur dan aplikatif.
-
Mengintegrasikan manajemen risiko dengan Internal Control System & Three Lines Model.
-
Menyusun skema Business Continuity Plan (BCP) dan Business Impact Analysis (BIA) untuk kesiapsiagaan krisis.
-
Membangun budaya sadar risiko (Risk-Aware Culture) di seluruh tingkatan organisasi.
Materi Pelatihan
-
Prinsip & Kerangka Kerja Enterprise Risk Management (ISO 31000:2018)
-
Landasan dan filosofi manajemen risiko: Creating and Protecting Value.
-
Integrasi kerangka kerja ISO 31000:2018 dengan strategi bisnis, kepemimpinan, dan tata kelola korporasi (Good Corporate Governance).
-
-
Identifikasi Risiko Terstruktur (Risk Identification Techniques)
-
Metode identifikasi risiko operasional, finansial, strategis, dan kepatuhan (SWOT Analysis, Bow-Tie Analysis, & Brainstorming).
-
Perumusan pernyataan risiko yang tepat (Risk Event, Cause, & Effect Relationship).
-
-
Analisis & Evaluasi Risiko (Risk Rating & Profiling)
-
Kriteria pengukuran tingkat kemungkinan (Likelihood) dan kriteria tingkat dampak (Impact).
-
Menghitung nilai risiko melekat (Inherent Risk) vs risiko tersisa (Residual Risk) berbasis skala kuantitatif dan kualitatif.
-
-
Pemetaan Risiko (Risk Heat Map & Risk Register Architecture)
-
Teknik penyusunan Risk Register korporasi dan unit kerja yang terstandarisasi.
-
Visualisasi profil risiko ke dalam Risk Heat Map untuk menentukan prioritas alokasi sumber daya mitigasi.
-
-
Penetapan Risk Appetite, Risk Tolerance, & Key Risk Indicators (KRI)
-
Merumuskan tingkat selera risiko (Risk Appetite) dan batas toleransi risiko (Risk Tolerance) direksi.
-
Desain dan pemantauan Indikator Risiko Utama (Key Risk Indicators – KRI) sebagai sistem peringatan dini (Early Warning System).
-
-
Perancangan Rencana Mitigasi Risiko (Risk Treatment Plan)
-
Opsi penanganan risiko: Avoid, Mitigate/Reduce, Transfer/Share, atau Accept.
-
Penyusunan rencana aksi penanganan risiko (Risk Treatment Action Plan) lengkap dengan penetapan Risk Owner dan kriteria keberhasilan.
-
-
Pengendalian Internal (Internal Control) & Three Lines Model
-
Hubungan erat antara manajemen risiko dan sistem pengendalian internal (COSO Internal Control Framework).
-
Pembagian peran dan tanggung jawab pengendalian risiko berbasis Three Lines Model (Lini Pertama, Kedua, dan Ketiga).
-
-
Business Impact Analysis (BIA) & Business Continuity Management System (BCMS)
-
Identifikasi proses bisnis kritis dan kalkulasi Maximum Tolerable Period of Disruption (MTPD) melalui BIA.
-
Kerangka kerja ISO 22301 untuk sistem manajemen keberlanjutan bisnis.
-
-
Penyusunan Business Continuity Plan (BCP) & Crisis Management
-
Struktur dan komponen dokumen Business Continuity Plan (BCP) dan Disaster Recovery Plan (DRP).
-
Prosedur tanggap darurat, manajemen krisis, dan strategi pemulihan operasional saat terjadi gangguan bisnis.
-
-
Workshop: Risk Register Drafting, Heat Map Profiling, & BCP Simulation
-
Practicum Workshop: Latihan menyusun Risk Register, memetakan Risk Heat Map, dan menyusun kerangka Business Continuity Plan menggunakan Risk Management Template Toolkit.
-
Studi kasus dan Diskusi interaktif mengenai penanganan krisis dan tantangan implementasi manajemen risiko di lingkungan kerja peserta.
-
Siapa yang Perlu Mengikuti Pelatihan Ini?
Program pelatihan ini dirancang untuk para manajer, pengawas risiko, auditor, dan profesional bisnis yang bertanggung jawab atas pengelolaan risiko, pengawasan internal, serta keberlanjutan operasional di organisasi mereka, antara lain:
-
Risk Management Directors, Managers, & Risk Officers
-
Internal Auditors, Compliance Managers, & Legal Officers
-
Finance Controllers, Accounting Managers, & Strategic Planners
-
Operations Managers, Plant Managers, & IT Infrastructure Heads
-
Business Continuity & Crisis Management Teams
-
Department Heads, Project Managers, & Line Managers
-
Staf & Pimpinan di Perusahaan Swasta, BUMN, Lembaga Pemerintah, Sektor Perbankan/Keuangan, Manufaktur, Pertambangan, serta Industri Jasa.
Mengapa Memilih Vyntech?
Vyntech berfokus pada penyampaian materi Manajemen Risiko yang praktis, aplikatif, berbasis standar global (ISO 31000 & ISO 22301), serta dilengkapi dengan toolkit manajemen risiko (Risk Management Master Toolkit) yang siap disesuaikan dan diterapkan langsung di organisasi Anda.
-
Instruktur Praktisi & Risk Expert: Pendampingan langsung dari Master Risk Management Consultant Bersertifikat (CRMP/QRMP), Auditor Internal Utama, Mantan Head of Risk Management BUMN/Multinasional, serta Pakar Business Continuity.
-
Toolkit & Template Siap Pakai: Setiap peserta dibekali Risk Management Master Toolkit (termasuk ISO 31000 Risk Register Template, Automated Risk Heat Map Excel Generator, KRI Monitoring Sheet, BIA Questionnaire Tool, & BCP Document Framework).
-
Format Fleksibel: Tersedia skema In-House Training (langsung di kantor/fasilitas perusahaan Anda) maupun Public Training (offline di Yogyakarta, Jakarta, Bandung, Bali, Surabaya, Balikpapan, Medan, Makassar, dll. / online) dengan jadwal By Request.
-
Kepercayaan Korporasi: Lebih dari 270 instansi pemerintah, BUMN, dan perusahaan swasta telah mempercayakan pengembangan kapasitas SDM, keandalan tata kelola risiko, dan sistem keberlanjutan bisnis mereka kepada Vyntech. Silakan unduh Company Profile untuk informasi selengkapnya.
Konsultasikan Kebutuhan Pelatihan Tim Anda
Ingin mendiskusikan silabus yang disesuaikan dengan tantangan risiko di perusahaan Anda (seperti Penerapan ISO 31000:2018, Pemetaan Risk Heat Map, Penyusunan BCP, Penguatan Internal Control, atau In-House Training khusus tim Risk/Audit/Operations Anda), merencanakan jadwal pelatihan internal, atau mendapatkan penawaran harga terbaik?
👉 Klik di sini untuk Chat via WhatsApp dengan Customer Service Vyntech
atau silahkan isi form di bawah ini